MCP rehberi · Vulnerability Scanner
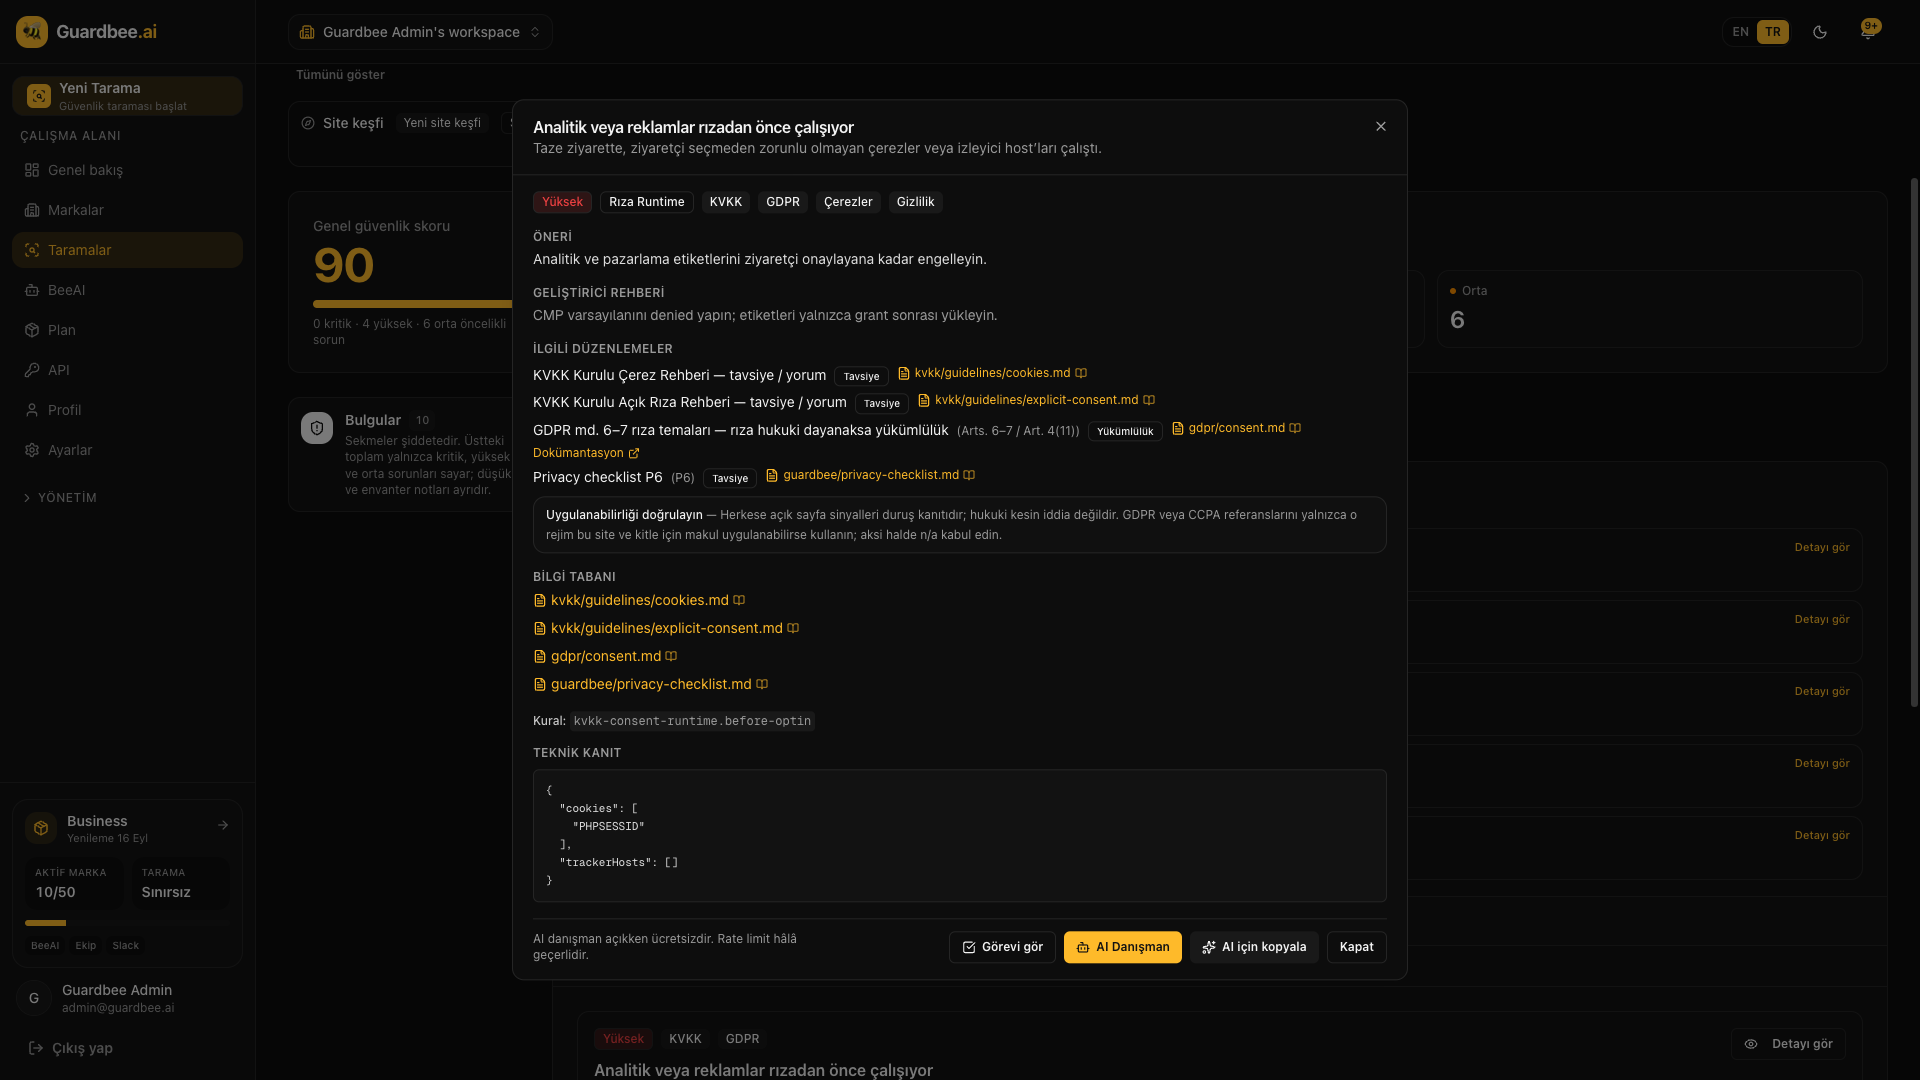
@guardbee/mcp-vulnerability-scanner, Claude konuşmasından doğrudan Guardbee güvenlik taraması başlatmanızı sağlar. Durumu izler, bulguları severity’ye göre getirir ve düzeltme rehberliği üretir. Guardbee API anahtarı gerekir.
Ne işe yarar?
Geliştirici veya güvenlik analisti, IDE/sohbet içinde ‘şu URL’yi tara’ diyerek Guardbee’nin 36+ modülünü ve senaryolarını (quick, kvkkFocus, gdprFocus, ccpaFocus) tetikler.
Kimler için?
- Guardbee kullanan ürün ve güvenlik ekipleri
- Claude Desktop / Cursor üzerinden tarama operasyonu yapmak isteyenler
- Lansman öncesi hızlı yüzey kontrolü ihtiyacı olan ekipler
Ne değildir?
- API anahtarı olmadan çevrimdışı tarama
- Yıkıcı penetrasyon testi veya exploit çalıştırma
Özellikler
| Özellik | Açıklama |
|---|---|
| Tarama başlatma | URL veya brand ID ile Guardbee taraması |
| Durum & liste | İlerleme, özet sayılar, geçmiş taramalar |
| Bulgu filtreleme | Severity / scanId / brandId |
| Senaryolar | quick, kvkkFocus, gdprFocus, ccpaFocus |
| scan_and_report | Tara + bekle + kritik/yüksek bulgular ve öneriler |
MCP araçları
| Araç | Açıklama |
|---|---|
start_scan | Tarama başlatır; wait=true ile tamamlanmayı bekler |
get_scan_status | Anlık durum ve özet |
list_scans | Workspace taramalarını listeler |
get_findings | Bulguları filtreli getirir |
scan_and_report | Tek adımda rapor |
npm ile kurulum
Global kurulum (Claude Desktop / Cursor için pratik):
npm install -g @guardbee/mcp-vulnerability-scannerveya npx ile (config içinde -y önerilir):
npx -y @guardbee/mcp-vulnerability-scannerAPI anahtarını app.guardbee.ai/developers üzerinden oluşturun.
Claude Desktop yapılandırması
Config dosya yolları:
- macOS
~/Library/Application Support/Claude/claude_desktop_config.json - Windows
%APPDATA%\Claude\claude_desktop_config.json - Linux
~/.config/Claude/claude_desktop_config.json
Aşağıdaki bloğu ekleyip Claude Desktop’ı yeniden başlatın:
{
  "mcpServers": {
    "guardbee-vulnerability-scanner": {
      "command": "npx",
      "args": [
        "-y",
        "@guardbee/mcp-vulnerability-scanner"
      ],
      "env": {
        "GUARDBEE_API_KEY": "gb_..."
      }
    }
  }
}
Cursor / diğer MCP istemcileri
Cursor’da Settings → MCP altına aynı command / args / env alanlarını ekleyin. stdio tabanlı MCP sunucuları Claude Desktop ile aynı sözleşmeyi kullanır.
Guardbee API anahtarı
- app.guardbee.ai hesabı oluşturun
- Developers sayfasından API anahtarı üretin
- Anahtarı
GUARDBEE_API_KEYolarak MCP env’ine yazın
Claude’da örnek kullanım
- “https://example.com adresini tara ve güvenlik raporunu ver”
- “Son taramalarımı listele”
- “Son taramadaki kritik bulguları göster ve nasıl düzelteceğimi anlat”
- “example.com’u KVKK odaklı tara”
İlgili linkler
- Tüm MCP sunucuları
- Entegrasyonlar
- Ücretsiz Guardbee denemesi
- @guardbee/mcp-vulnerability-scanner on npm
Guardbee ile yüzey riskini görün
MCP sunucuları sohbet içinde güvenlik işlerini hızlandırır. Marka taraması ve BeeAI için 14 gün ücretsiz deneme ile başlayın.
Sık sorulan sorular
Ücretsiz denemede çalışır mı?
Guardbee hesabınız ve geçerli API anahtarınız varsa, planınızdaki marka limitleri içinde çalışır.
Tarama kotası var mı?
Guardbee’de tarama kotası yoktur; limit aktif marka ve plan özellikleridir.
Sonuçlar nerede?
Hem Claude yanıtında özetlenir hem Guardbee panelinde görünür.